

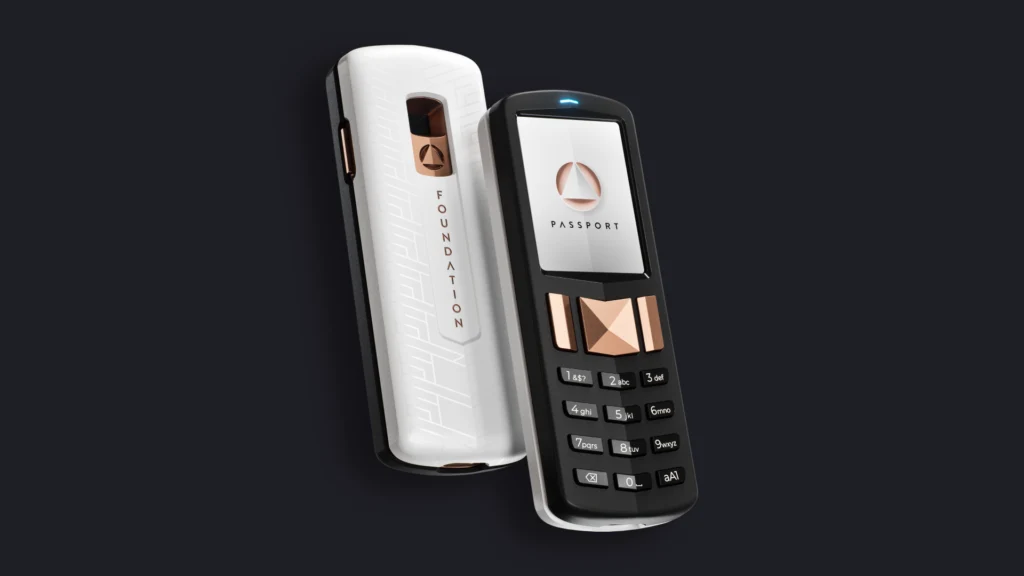

Разработчик аппаратных криптокошельков Passport, компания Foundation, столкнулась с нетипичным инцидентом информационной безопасности. Злоумышленникам удалось организовать рассылку фишинговых сообщений не с поддельных, а с абсолютно легитимных корпоративных доменов бренда. Как выяснилось, причиной стала компрометация API-ключей облачного провайдера Cloudflare, доступ к которым хакеры получили через уязвимость в одном из внутренних приложений компании.
Сооснователь и генеральный директор Foundation Зак Герберт пояснил, что в отличие от классического спуфинга, в данном случае атака исходила изнутри доверенной инфраструктуры. Базу адресатов для рассылки преступники, предположительно, сформировали, скомпилировав данные из ранее утекших в сеть пользовательских баз или информацию о недавних заказах в официальном магазине компании на платформе Shopify.
Реагировать на инцидент команде безопасности удалось оперативно: получив первые сигналы от бдительных клиентов, специалисты нейтрализовали угрозу всего за 10 минут. Вредоносные домены были оперативно заблокированы, а скомпрометированные ключи доступа Cloudflare немедленно аннулированы, что полностью перекрыло злоумышленникам дальнейший доступ к корпоративным системам.
При этом Foundation категорически подчеркивает: сами аппаратные кошельки Passport и хранящиеся на них криптоактивы находятся в полной безопасности. Архитектура устройства гарантирует, что приватные ключи генерируются и хранятся в изолированной среде, не имеющей прямого выхода в интернет. Следовательно, взлом почтовой или веб-инфраструктуры никак не влияет на криптографическую целостность самих устройств.